假招聘背后的真攻击
Cointime 报道, 2024年3月,日本钱包公司Ginco的一名员工在领英上遇到一位“招聘人员”,对方发来Python代码测试。两个月后,攻击者利用窃取的会话冒充该员工,进入公司通信系统,并很可能篡改了DMM Bitcoin的一项正常交易请求。最终4,502.9枚比特币流失,案发时约值3.08亿美元。入侵的起点不是蒙面劫匪,而是一份工作邀请。
这种模式已成为朝鲜相关行动的核心。FBI使用的TraderTraitor标签,也被用于2026年10月31日币安逾60亿美元虚拟资产失窃案。攻击者正通过招聘流程、员工设备和供应商系统进入加密企业,而非仅仅攻击钱包代码。
拉撒路不只是“天才黑客”
拉撒路、Bluenoroff、Andariel、APT38——这些是外部识别朝鲜侦察总局相关网络活动的标签。公开证据显示一条有训练、有组织支持的人员供应链:掩护公司Chosun Expo Joint Venture,以及被起诉的朴镇赫等人,他们拥有合法编程工作,同时被指参与国家支持的网络行动。把拉撒路想象成一支独立秘密小队,会低估其组织性和持续性。
任务范围很广:2014年索尼影业攻击、2016年孟加拉国央行失窃、2017年WannaCry勒索软件,再到如今的加密资产。加密世界提供了传统银行无法比拟的条件——一旦控制有效签名权限,资产可在极短时间内转走。
攻击目标转向“人”和“权限”
早期AppleJeus活动通过虚假交易软件传播恶意程序。2022年,跨链桥成为重点:Ronin网络被盗173,600枚以太币和2,550万枚USDC,攻击者取得九个验证者中五个的签名权限;Harmony的Horizon桥损失约1亿美元。协议规则可以严格,但签名由谁保管、权限是否集中、审批界面是否可信,才是关键。
2025年2月Bybit约15亿美元失窃暴露了更隐蔽的漏洞:Safe钱包基础设施被入侵,恶意代码进入签名者使用的网页界面。签名是真的,签名者对交易内容的理解却被误导。冷钱包并不能自动解决这个问题。
币安案则指向另一条路径:开发运维工程师的电脑可能被入侵,攻击者取得服务容器访问权限并提交未经授权的提现交易,平台表示尚未发现钱包私钥泄露证据。入侵的起点离资金很远。
假员工与“笔记本电脑农场”
另一条路线是攻击者自己进入招聘流程。2025年6月,美国司法部公布针对朝鲜远程技术人员收入网络的行动,披露一些人使用盗取或虚构身份申请工作,由美国境内协助者接收雇主电脑,境外人员远程连接,集中存放地点被称为“笔记本电脑农场”。
同轮执法公告中,检方指控相关人员在获得两家加密企业远程工作后,利用权限实施盗窃,其中一笔涉及修改雇主智能合约源代码,两家公司合计损失超过90万美元。对企业而言,一名按时交付的远程工程师可能逐渐获得代码发布、生产系统或钱包操作权限,最初身份核验的空隙会随工作一起长大。
洗钱是行动的另一半
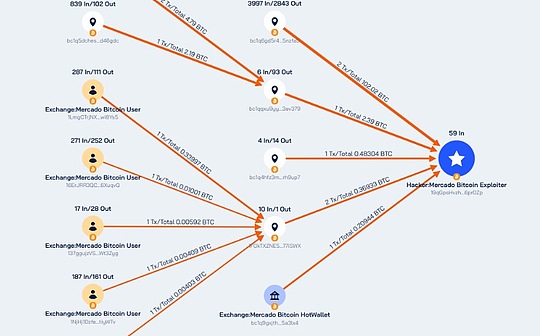
盗走15亿美元和拿到可自由使用的现金是两回事。攻击者迅速将部分资产转换为比特币并分散到多条链。2020年美国司法部起诉中国籍人士田寅寅、李家东,指控他们为朝鲜相关攻击者清洗超过1亿美元加密资产,部分资金还被用于支付后续攻击所需基础设施。这说明兑换渠道、账户和商业联系与入侵技术同样重要。
归因需要把链上资金记录与账号、设备、重复使用的邮箱和恶意代码等线索相互印证。单看钱包地址,读不出操作者身份。
行业需要补上“人的防线”
加密行业的开放让全球协作成为可能,也让有组织的攻击者同样受益。企业必须把招聘流程、供应商访问、签名界面和运维权限视为关键攻击面。独立交易核验、硬件级显示完整性、严格权限隔离,以及入职后持续的身份核查,已不再是可选项。开放与自由的代价,不能总由无声的一方承担。