一场假面试,如何盗走币安63亿美元?
币安确认在一起历时数月的精密社会工程攻击中失窃约63.4亿美元。攻击始于一场假面试——这是近年来常见的诱饵:目标被邀请参加视频面试,并在“技术评估”的名义下被要求安装软件或共享屏幕权限。美方将此次行动归咎于朝鲜国家支持的黑客组织TraderTraitor(又称Lazarus Group)。朝鲜宣传部门副部长金与正否认指控,称其为毫无根据的抹黑。
攻击手法剖析
此次入侵并非单一漏洞利用,而是耐心、多阶段的渗透。根据已披露的细节,攻击者:
- 利用AI生成的人设和深度伪造视频,与币安员工及承包商进行以假乱真的面试。
- 将恶意软件伪装成生产力工具或面试准备软件,建立初始访问权限。
- 在数周内横向移动于内部系统,摸清钱包基础设施和审批流程。
- 以精心设计的分批提款方式执行转移,规避自动化异常检测。
超过60亿美元的规模,远超大多数DeFi漏洞利用和交易所黑客事件的总和。这再次提醒人们:加密安全中最薄弱的环节仍然是“人”,而非智能合约。
对行业的深远影响
币安已启动整改计划,但该事件给每一家交易所和托管机构都提出了尖锐问题。AI已大幅降低了发动高可信度社会工程攻击的成本。深度伪造视频通话、合成语音和LLM生成的钓鱼邮件意味着,传统的安全手册——员工培训、邮件过滤和双因素认证——已不再足够。企业现在必须假设任何外部沟通都可能是恶意的,身份验证必须是持续的,而非一次性的。
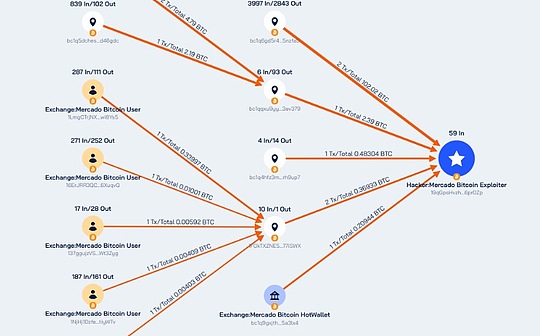
地缘政治维度同样重要。TraderTraitor组织与多起加密盗窃案有关,赃款常通过混币器、跨链桥和场外交易台洗白。平壤的否认在意料之中,但链上证据链将至关重要。交易所和分析公司需要密切协调,以冻结或追回资产——这一过程缓慢、不完整且充满政治敏感性。
前瞻视角
币安事件可能加速三大趋势:交易所运营安全标准的收紧、基于硬件的多方计算(MPC)托管方案的更广泛采用,以及监管对强制事件披露的压力。它也为AI驱动的防御工具提供了更有力的论据——能够实时识别异常审批模式的检测系统。对行业而言,教训是明确的:当AI降低欺骗的成本时,信任的成本必须上升。下一波交易所安全将不再由防火墙定义,而是由经过验证的人类身份和零信任架构定义。